前 言
在上篇中,我们主要围绕AI智能体的技术特征和风险类型,分析了其在目标控制、权限调用、数据处理、工具使用、供应链管理及责任追溯等方面可能引发的安全与合规问题,并对境内外监管机构、行业组织发布的相关规范、指引及实践动向进行了梳理。
在此基础上,企业更需要进一步关注的是,如何将监管要求和风险识别结果转化为可执行的内部治理机制。
本篇将结合我们团队在AI Agent平台合规评估、AI Agent法律协议编写、内部治理制度搭建、大模型备案与算法备案等项目中的实践经验,进一步提出企业AI智能体治理框架搭建方案,并围绕当前技术发展和监管现状,为企业提供更具可操作性的实务建议。
一、AI智能体治理体系搭建
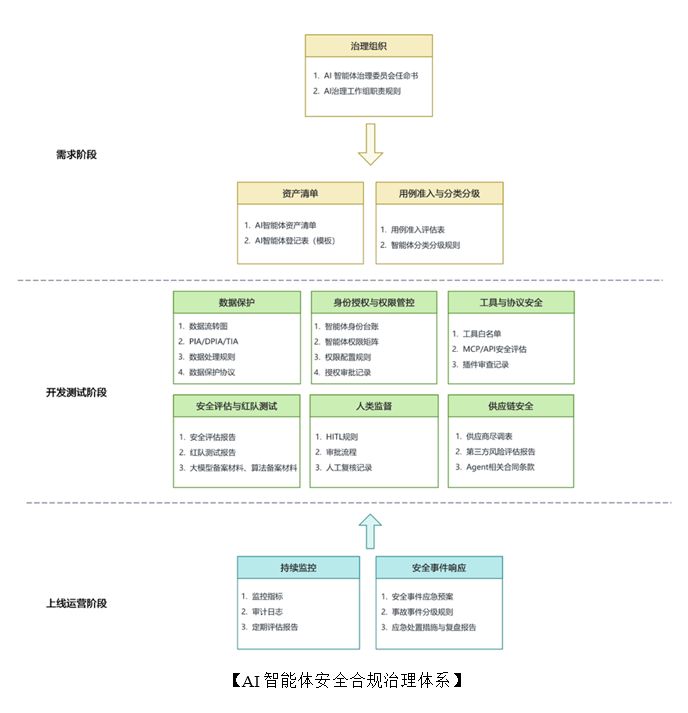
为应对AI智能体潜在风险与全球日益趋严的监管态势,为帮助企业更好地推进AI智能体应用,我们尝试从以下组织与治理架构着手,为企业提供AI智能体安全合规治理体系参考范本。
(一)治理组织与资产清单
企业首先应建立AI智能体治理责任机制,即有组织、有制度。对于已经规模化使用或计划将智能体接入核心业务流程的企业,智能体治理不宜仅由技术团队单独负责,而应纳入公司层面的数据合规或网络安全体系中或建立专门的AI治理组织。组织由董事会或高管层、算法/AI团队、法务部门、信息安全、业务部门等组成。其中,董事会或高管层应明确企业使用AI智能体的风险偏好、禁止场景和高风险场景,其余职能部门应共同参与制定AI管理规范、审批监控流程、应急预案等。
除组织制度外,企业还应建立统一的智能体资产清单,以管理、规范内部智能体应用。该清单应覆盖企业自研智能体、采购的三方智能体、嵌入业务系统的智能体、员工自行配置的低代码或无代码智能体等,并记录清楚智能体名称、业务目的、使用部门、负责人、模型来源、供应商、工具列表、数据访问范围、系统访问范围、部署环境、面向对象、风险等级、上线状态等。只有先掌握企业内部有哪些智能体、分别连接了哪些数据和系统,后续分类分级、权限控制、日志审计和事件响应才具有基础。