随着人工智能技术迭代加速,AI智能体(AI Agent)正逐步从技术概念进入大众视野,并在办公协同、软件开发、数据分析、企业内部运营等场景广泛应用。企业对AI的应用方式,也从单纯调用大模型转向了建设具备任务规划、工具调用和流程执行能力的AI智能体平台。
综合《人工智能安全治理框架(2.0)》及OECD《The agentic AI landscape and its conceptual foundations》1的相关表述,AI智能体可被理解为“能够自主感知环境、制定决策,并根据需要采取行动以实现特定目标的AI系统;其通常能够适应不断变化的输入和上下文,并具备记忆、规划、工具使用等能力”。AI智能体的典型运行方式是:用户提出目标,AI 智能体将任务进行分解,并基于角色设定、记忆模块、知识库等,调用浏览器、邮箱、数据库、办公系统、支付接口、代码仓库、第三方API或其他软件工具,在一定自主性下完成行动。
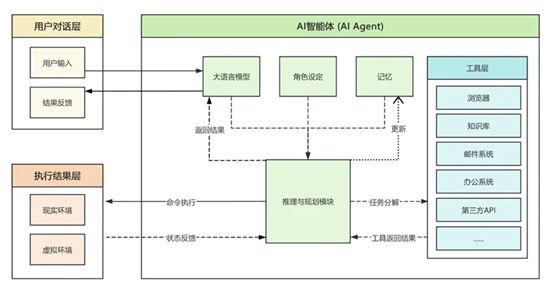
【图1 AI智能体工作机制】
与传统生成式AI不同,AI智能体通常具备目标理解、任务拆解与规划、环境感知、记忆调用、工具使用和连续执行等能力。因此,AI智能体的风险面较生成式AI更大,其风险不仅源于模型输出,还源于数据、工具、权限、接口、用户授权与外部系统等多个模块,风险类型也从内容安全、模型安全扩展至越权操作、行为失控等。
为促进智能体规范应用与创新发展,国家网信办会同有关部门于2026年5月8日发布《智能体规范应用与创新发展实施意见》(以下简称“《智能体新规》”),提出智能体治理原则、安全底线要求与分类分级治理框架等内容。《智能体新规》虽是一份政策文件,却体现了监管部门对AI智能体领域的持续跟进与治理趋势。本文将通过识别AI智能体的安全风险及对应的法律风险,梳理全球范围内重点监管机构发布的智能体规范、指引等文件,并结合作者团队的项目经验,为企业提供AI智能体治理框架搭建思路与可行的实务建议。