2022 年 4 月 29
日,信息安全标准化技术委员会发布《网络安全标准
个人信息跨境处理活动认证技术
规范(征求意见稿)》("
《规范》征求意见稿"),向社会公开征求意见。《规范》征求意见稿是首个对个人
信息保护认证进行探索的官方文件,旨在落实《个人信息保护法》第三十八条第一款第二项提出的个人信息
保护认证制度,便利个人信息跨境处理活动。我们将在下文梳理、总结《规范》征求意见稿中关于个人信息
保护认证的关键要点,并同时作出我们的解读。
一、体系定位:个人信息出境机制之一
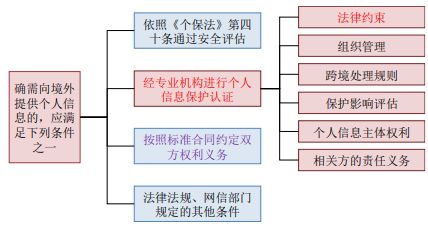
《个人信息保护法》第三十八条规定了在不触发个人信息出境政府评估的情况下的四种个人信息出境
机制。《规范》征求意见稿则以"自愿认证"为基本原则,旨在落实《个人信息保护法》第三十八条第一款
第二项提出的个人信息保护认证制度。
需要说明的是,根据《个人信息保护法》第四十条的规定,关键信息基础设施运营者或处理个人信息达
到网信部门规定数量的个人信息处理者向境外提供个人信息依然应当通过国家网信部门组织的安全评估,
认证无法替代政府安全评估要求。除此之外,在其他非强制要求评估的情况下,按照《规范》征求意见稿进
行的个人信息保护认证可以作为数据出境的方式。
二、认证适用的范围:跨国公司数据跨境传输以及境外个人信息处理者
《规范》征求意见稿适用于跨国公司或者同一经济实体、事业实体内部的个人信息跨境处理活动,以及
《个人信息保护法》第三条第二款规定的境外个人信息处理者,在境外处理境内自然人个人信息的活动。
就集团内部的个人信息跨境传输,《规范》征求意见稿的规定和欧盟的GDPR项下的"约束性公司规则"
(Binding Corporate
Rules,"BCR")类似,集团内部的个人信息跨境处理活动可以由境内一方申请认证,
并承担法律责任。具体而言,《规范》征求意见稿要求相关境外方指定个人信息保护负责人并在中华人民共
和国境内设立专门机构,负责处理个人信息保护相关事务。参照相关实践,该等专门机构通常由集团内的境
内关联方担任。





